Cibersegurança · Dinheiro móvel · Autenticação · Ghana
Seu número de telefone não é sua identidade: trocas de SIM e dinheiro móvel
Na Gana, um número de telefone frequentemente desbloqueia uma carteira de dinheiro móvel, uma conta bancária, WhatsApp e recuperação de e-mail, tudo de uma vez. A fraude de troca de SIM explora isso. Aqui está como o ataque funciona, por que os códigos de SMS são mais fracos do que parecem e o que os usuários, operadores e construtores podem fazer.
Para muitas pessoas na Gana, um número de telefone é muito mais do que uma maneira de receber chamadas. É a chave para uma carteira de dinheiro móvel, o local onde um banco envia códigos de uma vez, a identidade por trás do WhatsApp e a rota de recuperação para contas de e-mail e mídia social.
Isso é conveniente. Também significa que quem controla seu número pode frequentemente se tornar você. A fraude de troca de SIM é o ataque que explora isso.
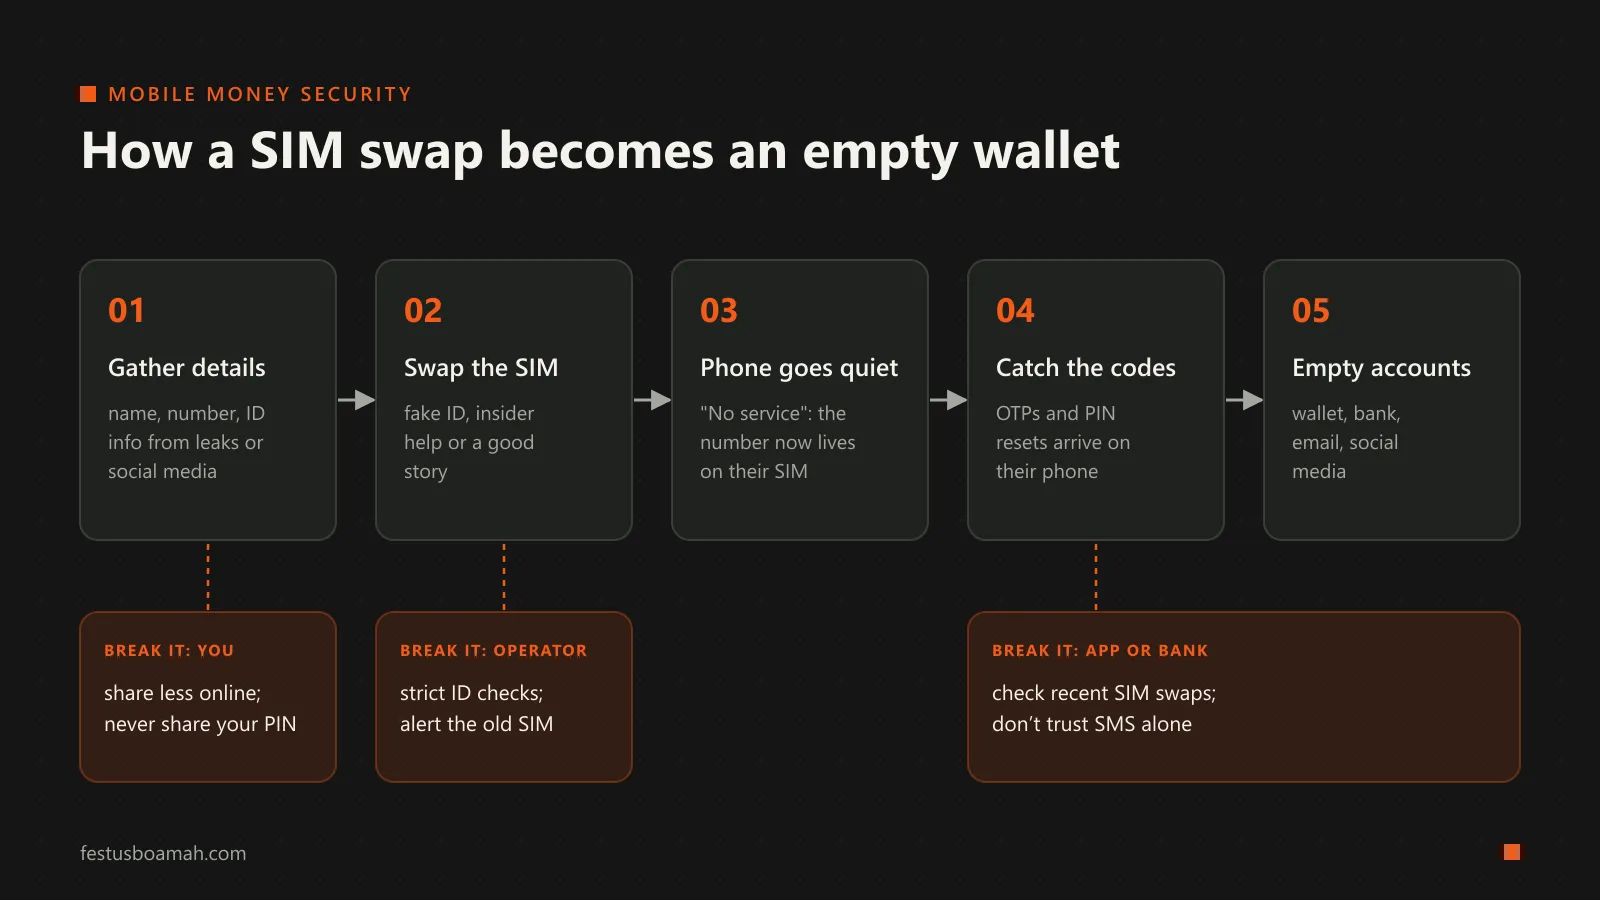
Como o ataque funciona
Uma troca de SIM é um serviço legítimo: se você perder seu telefone, seu operador de rede pode mover seu número para um novo cartão SIM. O ataque abusa desse serviço.
- Coletar detalhes. O atacante coleta o nome, número e detalhes pessoais da vítima, de vazamentos de dados, mídia social ou simplesmente perguntando sob algum pretexto.
- Trocar o SIM. Usando uma identidade falsa, uma história convincente ou ajuda de alguém dentro do processo, eles movem o número da vítima para um cartão SIM que eles possuem.
- O telefone da vítima fica quieto. O SIM real para de funcionar. Muitas vítimas assumem que é um problema de rede e esperam.
- Pegar os códigos. Senhas de uma vez (OTPs), mensagens de redefinição de PIN e códigos de verificação agora chegam ao telefone do atacante.
- Esvaziar as contas. Com os códigos, eles redefinem PINs e senhas e movem dinheiro antes que a vítima perceba o que aconteceu.
O ataque nunca toca o telefone da vítima. Ele passa por cima, através da rede.
Por que os códigos de SMS são mais fracos do que parecem
Chamamos códigos de SMS de "autenticação de dois fatores", mas vale a pena ser preciso sobre o que eles provam. Um código de SMS não prova que você está presente. Ele prova que quem a rede atualmente acredita ser o proprietário do seu número está presente. Normalmente, é você. Depois de uma troca de SIM, não é.
Isso é por que o Instituto Nacional de Padrões e Tecnologia dos EUA (NIST), em suas diretrizes de identidade digital (SP 800-63B), trata códigos de uma vez enviados pela rede de telefonia como um autenticador restrito: permitido, mas com riscos conhecidos que os serviços devem considerar. Um número de telefone é um bom identificador. É um autenticador fraco.
O exercício de re-registo de SIM da Ghana, que ligou cartões SIM ao Ghana Card, torna mais difícil possuir um SIM anónimo. Isso ajuda. Mas uma troca realizada com documentos falsificados ou com ajuda interna ainda pode transferir um número real e registado para a pessoa errada. O registo responde a “de quem é este número?”; por si só, não protege o momento em que o número é transferido.
Quebrar a cadeia
A coisa útil sobre ver o ataque como uma cadeia é que cada elo é um lugar para quebrá-la. Nenhuma parte pode parar as trocas de SIM sozinha, mas cada uma pode tornar um passo muito mais difícil.
Como utilizador:
- Nunca partilhe o seu PIN de dinheiro móvel ou qualquer código enviado para si, com ninguém, por qualquer razão. Nenhum operador, banco ou agente legítimo pedirá isso.
- Trate a perda repentina de “sem serviço” como um alarme, especialmente se o seu telemóvel estava a funcionar há um momento e os outros à sua volta têm sinal. Contacte o seu operador de rede imediatamente a partir de outro telemóvel.
- Partilhe menos informações pessoais publicamente. A sua data de nascimento, detalhes de identificação e número de telefone juntos são a matéria-prima para o passo 1.
- Onde um aplicativo oferece um melhor fator de segurança (um aplicativo de autenticação, uma passkey ou uma chave de segurança), use-o em vez de SMS para as contas que mais importam, especialmente e-mail, porque o e-mail é frequentemente a rota de recuperação para tudo o resto.
Como operador de rede:
- Aplicar controles de identidade rigorosos a cada substituição de SIM e registar quem a aprovou.
- Notificar o antigo SIM (e qualquer e-mail associado) quando uma troca for solicitada, para que o proprietário real tenha a oportunidade de se opor.
- Oferecer uma verificação de “quando foi esta SIM trocada pela última vez?” para bancos e fintechs. Esforços da indústria já existem, como a API de Troca de SIM na iniciativa GSMA Open Gateway.
Como desenvolvedor que constrói serviços financeiros ou de identidade:
- Não permita que um número de telefone sozinho redefina um PIN ou palavra-passe. Combine-o com algo que o atacante provavelmente não tenha.
- Verificar a recência da troca de SIM onde o operador a suporta, e adicione um período de arrefecimento (ou verificações adicionais) para transferências grandes ou alterações de credenciais logo após uma troca.
- Observe o padrão: uma redefinição de PIN, um novo dispositivo e uma grande retirada próximas é um sinal muito mais forte do que qualquer um deles sozinho.
- Oferecer opções mais fortes como códigos baseados em aplicativos ou passkeys, e torne-os fáceis o suficiente para que os utilizadores comuns os ativem.
Por que isso me importa
O dinheiro móvel trouxe milhões de pessoas para o sistema financeiro, incluindo muitas que nunca tiveram uma conta bancária. É exatamente por isso que a sua segurança é tão importante: as pessoas mais dependentes dele são frequentemente as que têm menos espaço para absorver uma perda. Projetar autenticação que seja simples e forte para esses utilizadores, nos dispositivos e redes que eles realmente usam, é um dos problemas que mais quero trabalhar.
Se você foi afetado por uma troca de SIM, relate-o ao seu operador de rede, ao seu provedor de dinheiro móvel e à polícia imediatamente. Em Ghana, você também pode relatar incidentes cibernéticos à Autoridade de Segurança Cibernética.
