对于加纳的许多人来说,电话号码不仅仅是一种接收电话的方式。它是 移动钱包 的钥匙,是银行发送一次性代码的地方,是WhatsApp和电子邮件、社交媒体账户恢复路线背后的身份。
这很方便。它也意味着 谁控制你的号码,谁就可以成为你。SIM换号欺诈就是利用这一点的攻击。
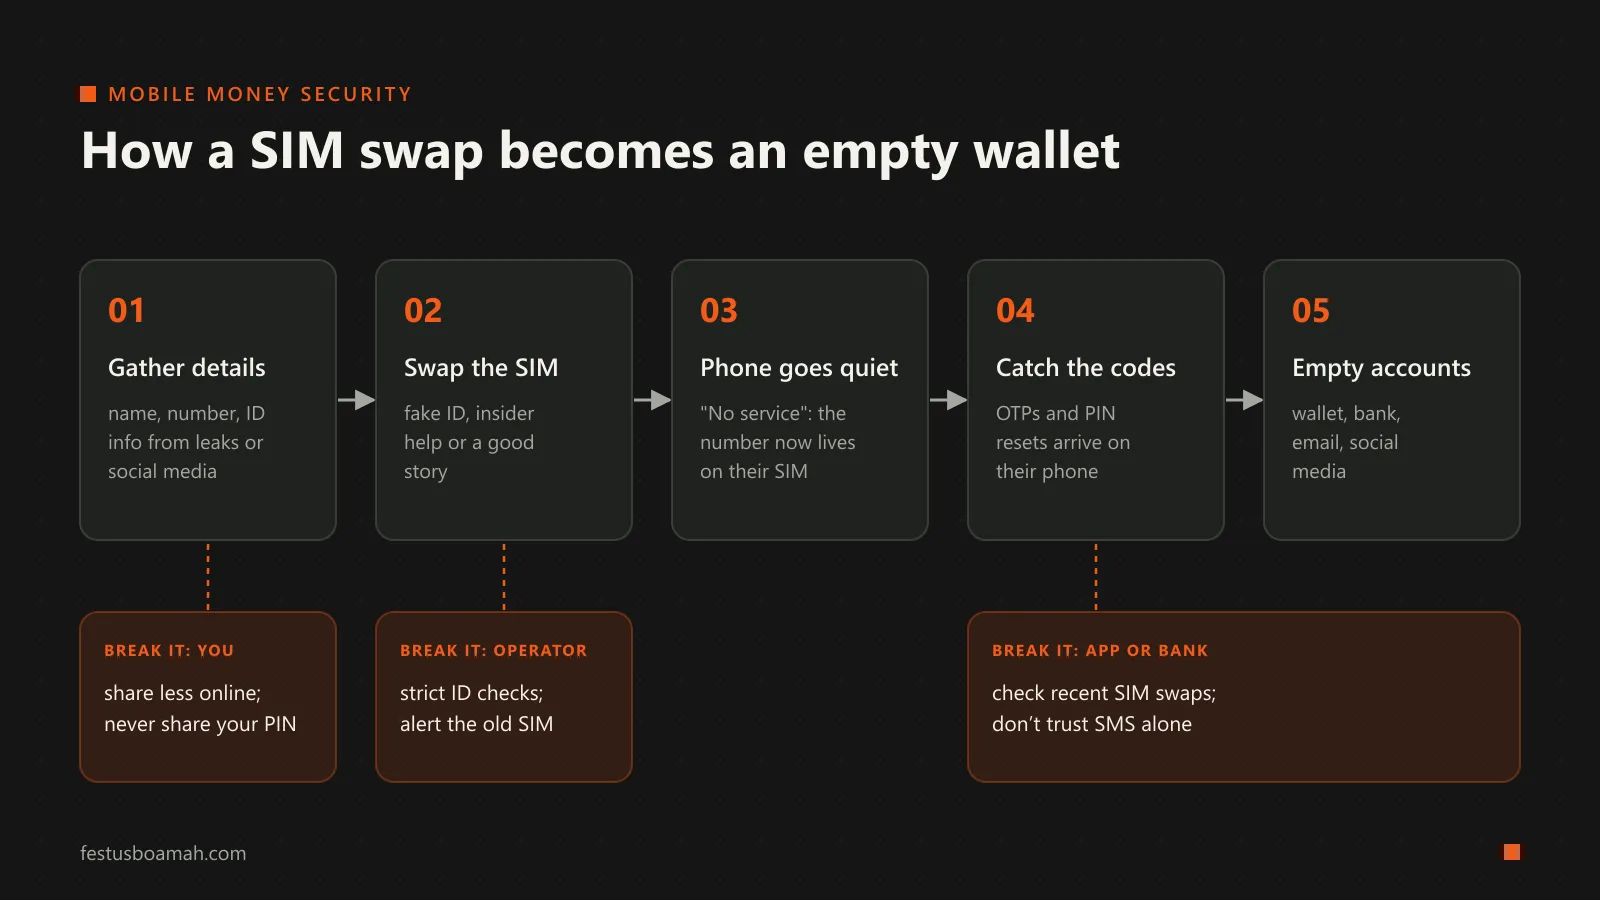
攻击的工作原理
SIM卡交换是一种合法的服务:如果你丢失了手机,你的网络运营商可以将你的号码转移到新的SIM卡上。攻击者滥用了这一服务
- 收集详细信息。 攻击者从数据泄露、社交媒体或通过某种借口简单地询问中收集受害者的姓名、号码和个人详细信息
- 交换SIM卡。 使用假身份、令人信服的故事或内部流程中的帮助,攻击者将受害者的号码转移到他们持有的SIM卡上
- 受害者的电话变静了。 真正的SIM卡停止工作。许多受害者认为这是网络问题并等待
- 捕获代码。 一次性密码(OTPs)、PIN重置消息和验证代码现在到达攻击者的电话
- 清空账户。 有了这些代码,攻击者重置PIN和密码,并在受害者意识到发生了什么之前转移资金
攻击永远不会触及受害者的电话。它通过网络绕过电话
为什么SMS代码看起来不如实际那么安全
我们称SMS代码为“两因素身份验证”,但值得明确说明它们证明了什么。SMS代码并不证明 你 的存在。它证明 网络当前认为拥有你的号码的人 的存在。通常那是你。在SIM换号后,就不是了。
这是为什么美国国家标准与技术研究所(NIST)在其数字身份指南(SP 800-63B)中将通过电话网络发送的一次性代码视为受限的身份验证器:允许,但带有已知的风险,服务必须考虑。电话号码是一个好的标识符。它是一个弱的身份验证器
加纳的SIM卡重新注册练习,将SIM卡链接到加纳卡,使得拥有匿名SIM卡更加困难。这有帮助。但是,使用伪造的文件或内部帮助进行的交换仍然可以将真正的注册号码转移到错误的人身上。注册回答“这个号码是谁的?”;它本身并不能保护号码转移的那一刻
打破链条
看到攻击作为一个链条的有用之处在于 每一个环节都是可以打破它的地方。没有单一的当事方可以独自阻止SIM交换,但每个当事方都可以使其中一步变得更加困难。
作为用户:
- 永远不要与任何人分享您的移动钱包PIN或发送给您的任何代码,无论出于什么原因。没有真正的运营商、银行或代理会要求您提供这些信息。
- 将突然的“无服务”视为警报,尤其是如果您的手机刚才还在工作,而您周围的人都有信号。立即从另一部电话联系您的网络运营商。
- 公开分享的个人信息要少一些。 您的出生日期、身份证详细信息和电话号码一起构成了第一步的原始材料。
- 如果应用程序提供更好的第二因素(身份验证器应用程序、密钥或安全密钥),请使用它代替SMS,尤其是对于最重要的账户,例如电子邮件,因为电子邮件通常是恢复其他所有内容的途径。
作为网络运营商:
- 对每个SIM替换应用严格的身份检查,并记录谁批准了它。
- 在SIM交换请求时通知旧SIM(以及任何链接的电子邮件),以便真正的所有者有机会提出异议。
- 向银行和金融科技公司提供“此SIM最后一次交换是什么时候?”检查。行业已经存在一些努力,例如GSMA Open Gateway计划中的SIM交换API。
作为构建金融或身份服务的开发者:
- 不要让电话号码单独重置PIN或密码。 将其与攻击者不太可能拥有的东西结合起来。
- 检查SIM交换的最近情况,在运营商支持的情况下,并为交换后的大额转账或凭证更改添加冷却期(或额外检查)。
- 观察模式:PIN重置、新设备和大额提款在短时间内一起发生是一个比任何单一事件都更强的信号。
- 提供更强的选项,例如基于应用程序的代码或密钥,并使其足够简单,以便普通用户实际上会启用它们。
这对我来说为什么很重要
移动钱包让数百万人进入了金融系统,包括许多以前从未有过银行账户的人。这就是为什么其安全性如此重要的原因:最依赖它的人往往是那些吸收损失的空间最小的人。为这些用户设计既 简单又强大 的身份验证,使用他们实际使用的设备和网络,是我最想解决的问题之一。
如果您受到SIM交换的影响,请立即向您的网络运营商、移动钱包提供商和警察报告。在Ghana,您还可以向网络安全局报告网络事件。
