Cybersicherheit · Mobile money · Authentifizierung · Ghana
Ihre Telefonnummer ist nicht Ihre Identität: SIM-Swaps und Mobile Money
In Ghana entsperrt eine Telefonnummer oft ein Mobile-Money-Portemonnaie, ein Bankkonto, WhatsApp und E-Mail-Wiederherstellung auf einmal. SIM-Swap-Betrug nutzt diese Schwachstelle aus. Hier erfahren Sie, wie der Angriff funktioniert, warum SMS-Codes schwächer sind, als sie scheinen, und was Benutzer, Betreiber und Entwickler jeweils tun können.
Für viele Menschen in Ghana ist eine Telefonnummer viel mehr als nur eine Möglichkeit, Anrufe zu empfangen. Sie ist der Schlüssel zu einem Mobile-Money-Portemonnaie, der Stelle, an die eine Bank Einmal-Codes sendet, der Identität hinter WhatsApp und der Wiederherstellungsroute für E-Mail- und Social-Media-Konten.
Das ist bequem. Es bedeutet auch, dass wer Ihre Nummer kontrolliert, oft zu Ihnen werden kann. SIM-Swap-Betrug ist der Angriff, der diese Schwachstelle ausnutzt.
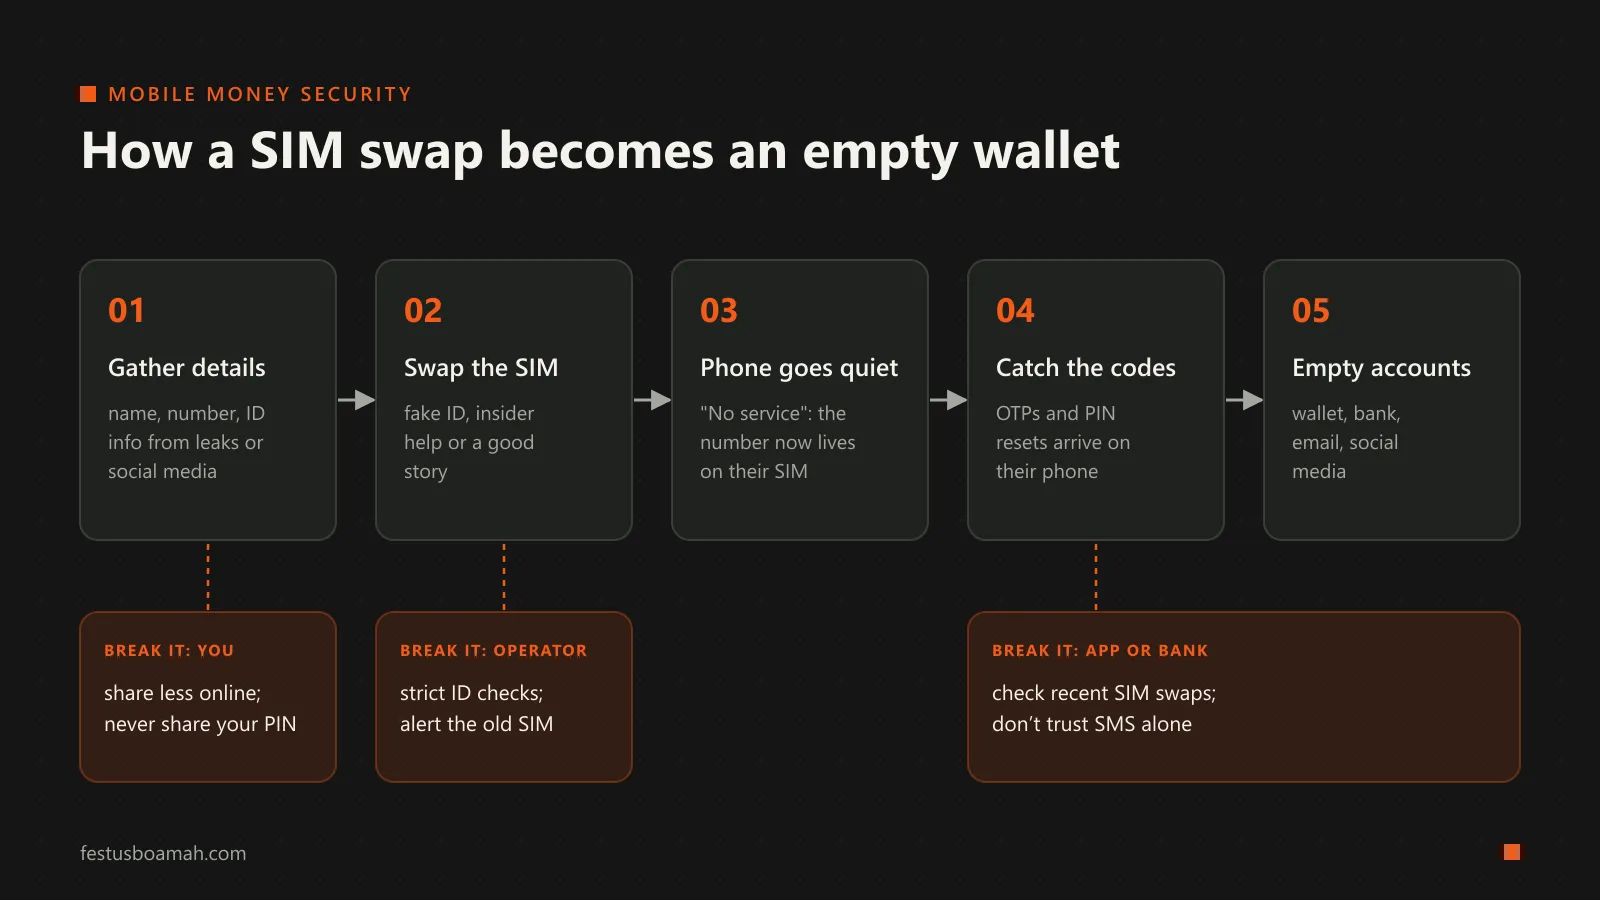
Wie der Angriff funktioniert
Ein SIM-Swap ist ein legales Service: Wenn Sie Ihr Telefon verlieren, kann Ihr Netzwerkbetreiber Ihre Nummer auf eine neue SIM-Karte übertragen. Der Angriff missbraucht diesen Service.
- Details sammeln. Der Angreifer sammelt die Namen, Nummern und persönlichen Daten des Opfers, aus Datenlecks, sozialen Medien oder indem er einfach unter einem Vorwand fragt.
- SIM austauschen. Mit einer gefälschten ID, einer überzeugenden Geschichte oder mit Hilfe von jemandem im Prozess, erhält er die Nummer des Opfers auf eine SIM-Karte, die er hält.
- Das Telefon des Opfers wird still. Die echte SIM hört auf zu funktionieren. Viele Opfer nehmen an, es sei ein Netzwerkproblem, und warten.
- Codes abfangen. Einmal-Passwörter (OTPs), PIN-Reset-Mitteilungen und Verifizierungscodes kommen jetzt auf dem Telefon des Angreifers an.
- Konten leeren. Mit den Codes resetet er PINs und Passwörter und überweist Geld, bevor das Opfer realisiert, was passiert ist.
Der Angriff berührt das Telefon des Opfers nie. Er geht daran vorbei, durch das Netzwerk.
Warum SMS-Codes schwächer sind, als sie scheinen
Wir nennen SMS-Codes „Zwei-Faktor-Authentifizierung“, aber es lohnt sich, genau zu definieren, was sie beweisen. Ein SMS-Code beweist nicht, dass Sie anwesend sind. Er beweist, dass wer auch immer das Netzwerk derzeit als Besitzer Ihrer Nummer glaubt anwesend ist. Normalerweise sind das Sie. Nach einem SIM-Swap ist es nicht.
Dies ist der Grund, warum das US-amerikanische National Institute of Standards and Technology (NIST) in seinen digitalen Identitätsrichtlinien (SP 800-63B) Einmal-Codes, die über das Telefonnetz gesendet werden, als eingeschränkten Authentifizierer behandelt: erlaubt, aber mit bekannten Risiken, die die Dienste berücksichtigen müssen. Eine Telefonnummer ist ein guter Identifikator. Sie ist ein schwacher Authentifizierer.
Ghanas SIM-Neuregistrierungsübung, die SIM-Karten mit der Ghana Card verknüpft, macht es schwieriger, eine anonyme SIM zu besitzen. Das hilft. Aber ein Tausch, der mit gefälschten Dokumenten oder innerer Hilfe durchgeführt wird, kann immer noch eine echte, registrierte Nummer an die falsche Person übertragen. Die Registrierung beantwortet „wessen Nummer ist das?“; sie schützt nicht automatisch den Moment, in dem die Nummer übertragen wird.
Die Kette durchbrechen
Das Nützliche an der Betrachtung des Angriffs als Kette ist, dass jedes Glied ein Ort ist, an dem die Kette durchbrochen werden kann. Keine einzelne Partei kann SIM-Tausch alleine stoppen, aber jede kann einen Schritt viel schwieriger machen.
Als Benutzer:
- Teilen Sie niemals Ihren Mobile-Money-PIN oder einen Code, der Ihnen gesendet wird, mit jemandem, aus welchem Grund auch immer. Kein echter Betreiber, keine Bank oder kein Agent wird danach fragen.
- Betrachten Sie plötzliches „Kein Dienst“ als Alarm, besonders wenn Ihr Telefon gerade noch funktioniert hat und andere in Ihrer Nähe ein Signal haben. Kontaktieren Sie Ihren Netzbetreiber sofort von einem anderen Telefon aus.
- Teilen Sie weniger persönliche Informationen öffentlich. Ihr Geburtsdatum, Ihre Ausweisdetails und Ihre Telefonnummer zusammen sind das Rohmaterial für Schritt 1.
- Wenn eine App einen besseren zweiten Faktor anbietet (eine Authentifizierungs-App, einen Passkey oder einen Sicherheitsschlüssel), verwenden Sie diesen anstelle von SMS für die Konten, die am meisten zählen, besonders E-Mail, da E-Mail oft der Wiederherstellungsweg für alles andere ist.
Als Netzbetreiber:
- Wenden Sie strenge Identitätsprüfungen auf jede SIM-Ersetzung an und protokollieren Sie, wer sie genehmigt hat.
- Benachrichtigen Sie das alte SIM (und jede verknüpfte E-Mail) wenn ein Tausch angefordert wird, damit der echte Besitzer die Möglichkeit hat, Einspruch zu erheben.
- Bieten Sie eine „wann wurde diese SIM zuletzt getauscht?“-Überprüfung an Banken und Finanztechnologieunternehmen an. Branchenbemühungen existieren bereits, wie die SIM-Tausch-API in der GSMA Open Gateway-Initiative.
Als Entwickler, der Finanz- oder Identitätsdienste erstellt:
- Lassen Sie eine Telefonnummer alleine nicht den PIN oder das Passwort zurücksetzen. Kombinieren Sie sie mit etwas, das der Angreifer wahrscheinlich nicht hat.
- Überprüfen Sie die SIM-Tausch-Häufigkeit, wenn der Betreiber dies unterstützt, und fügen Sie eine Abkühlungsperiode (oder zusätzliche Überprüfungen) für große Übertragungen oder Änderungen der Anmeldedaten unmittelbar nach einem Tausch hinzu.
- Beobachten Sie das Muster: Eine PIN-Zurücksetzung, ein neues Gerät und eine große Abhebung in kurzer Zeit ist ein viel stärkeres Signal als jedes einzelne davon alleine.
- Bieten Sie stärkere Optionen wie App-basierte Codes oder Passkeys an und machen Sie sie einfach genug, dass normale Benutzer sie tatsächlich aktivieren.
Warum dies mir wichtig ist
Mobiles Geld hat Millionen von Menschen in das Finanzsystem gebracht, einschließlich vieler, die nie ein Bankkonto hatten. Genau deshalb ist die Sicherheit so wichtig: Die Menschen, die am meisten von ihr abhängig sind, sind oft diejenigen, die am wenigsten Spielraum haben, um einen Verlust zu absorbieren. Die Gestaltung einer Authentifizierung, die sowohl einfach als auch stark für diese Benutzer ist, auf den Geräten und Netzen, die sie tatsächlich verwenden, ist eines der Probleme, an denen ich am meisten arbeiten möchte.
Wenn Sie von einem SIM-Tausch betroffen waren, melden Sie dies sofort Ihrem Netzbetreiber, Ihrem mobilen Geldanbieter und der Polizei. In Ghana können Sie auch Cyber-Vorfälle der Cyber-Sicherheitsbehörde melden.
