Ciberseguridad · Dinero móvil · Autenticación · Ghana
Tu número de teléfono no es tu identidad: intercambios de SIM y dinero móvil
En Ghana, un número de teléfono a menudo desbloquea una cartera de dinero móvil, una cuenta bancaria, WhatsApp y recuperación de correo electrónico y redes sociales todo al mismo tiempo. El fraude de intercambio de SIM explota eso. Aquí está cómo funciona el ataque, por qué los códigos SMS son más débiles de lo que parecen y qué pueden hacer los usuarios, operadores y constructores.
Para muchas personas en Ghana, un número de teléfono es mucho más que una forma de recibir llamadas. Es la clave para una carpeta de dinero móvil, el lugar donde un banco envía códigos de un solo uso, la identidad detrás de WhatsApp y la ruta de recuperación para cuentas de correo electrónico y redes sociales.
Eso es conveniente. También significa que quienquiera que controle tu número a menudo puede convertirse en ti. El fraude de intercambio de SIM es el ataque que explota esto.
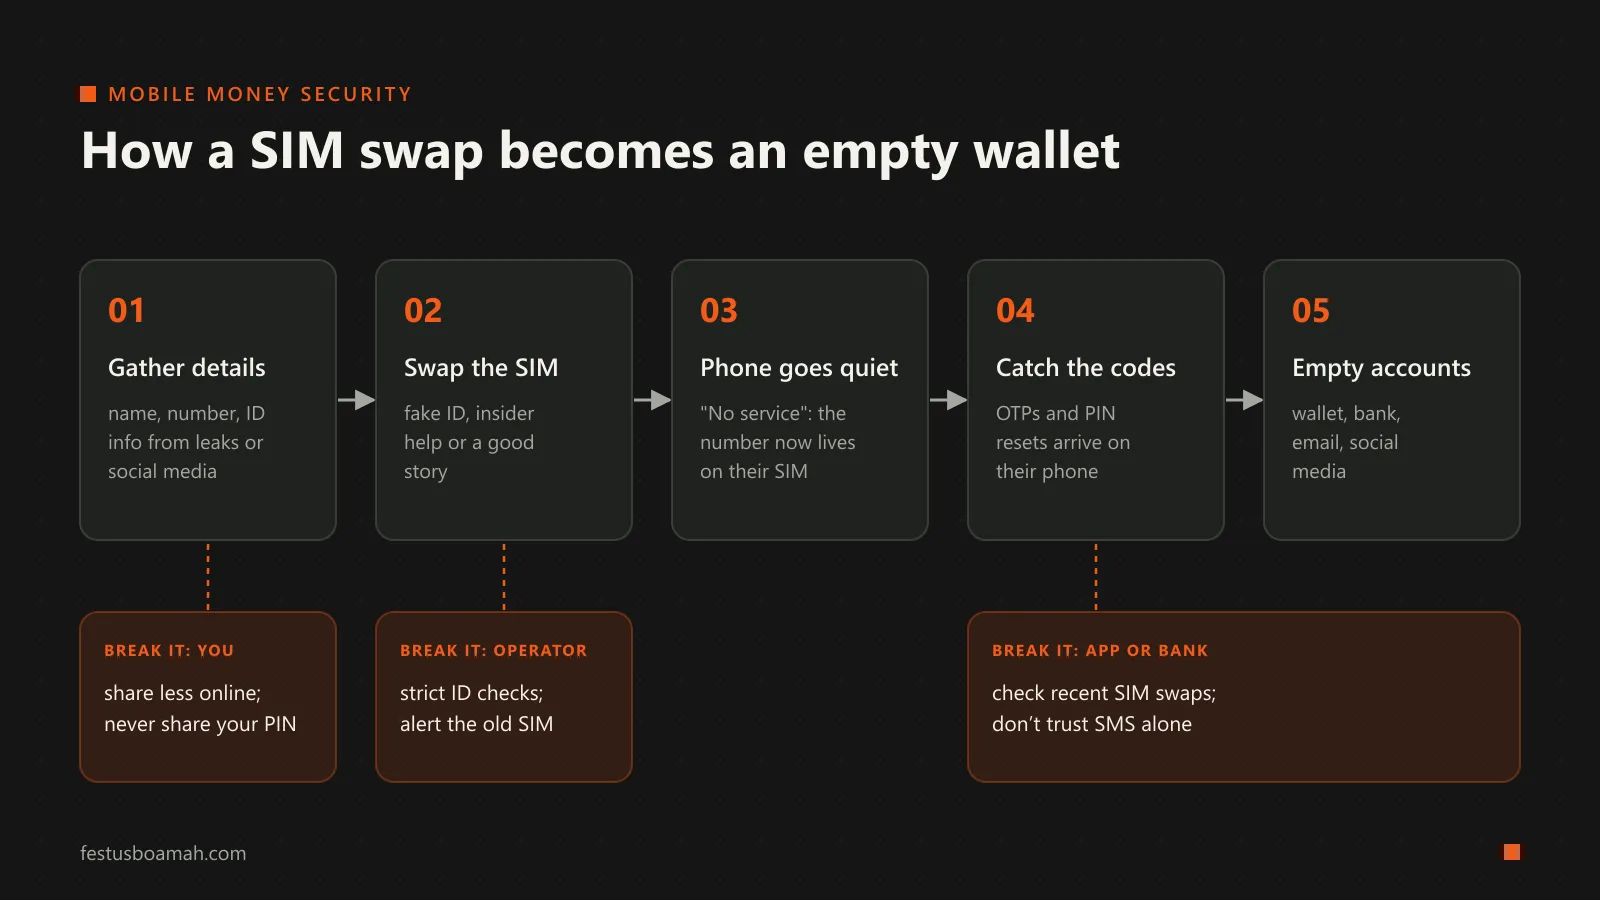
Cómo funciona el ataque
Un intercambio de SIM es un servicio legítimo: si pierdes tu teléfono, tu operador de red puede mover tu número a una nueva tarjeta SIM. El ataque abusa de ese servicio.
- Recopilar detalles. El atacante recopila el nombre, número y detalles personales de la víctima, de filtraciones de datos, redes sociales o simplemente preguntando bajo algún pretexto.
- Intercambiar la SIM. Utilizando una identificación falsa, una historia convincente o ayuda de alguien dentro del proceso, obtienen que el número de la víctima se mueva a una tarjeta SIM que poseen.
- El teléfono de la víctima se queda en silencio. La tarjeta SIM real deja de funcionar. Muchas víctimas asumen que es un problema de red y esperan.
- Atrapar los códigos. Los códigos de un solo uso (OTPs), mensajes de restablecimiento de PIN y códigos de verificación ahora llegan al teléfono del atacante.
- Vaciar las cuentas. Con los códigos, restablecen PIN y contraseñas, y transfieren dinero antes de que la víctima se dé cuenta de lo que ha sucedido.
El ataque nunca toca el teléfono de la víctima. Va alrededor de él, a través de la red.
Por qué los códigos SMS son más débiles de lo que parecen
Llamamos a los códigos SMS "autenticación de dos factores", pero vale la pena ser preciso sobre lo que prueban. Un código SMS no prueba que tú estés presente. Prueba que quienquiera que la red actualmente crea que es el propietario de tu número esté presente. Por lo general, eso es tú. Después de un intercambio de SIM, no lo es.
Esto es por qué el Instituto Nacional de Estándares y Tecnología de EE. UU. (NIST), en sus directrices de identidad digital (SP 800-63B), trata los códigos de un solo uso enviados a través de la red telefónica como un autenticador restringido: permitido, pero con riesgos conocidos que los servicios deben tener en cuenta. Un número de teléfono es un buen identificador. Es un autenticador débil.
El ejercicio de registro de SIM de Ghana, que vinculó las tarjetas SIM a la Ghana Card, hace que sea más difícil poseer una SIM anónima. Eso ayuda. Pero un intercambio realizado con documentos falsificados o con ayuda interna aún puede transferir un número real y registrado a la persona equivocada. El registro responde a “¿de quién es este número?”; no protege, por sí solo, el momento en que se transfiere ese número.
Romper la cadena
Lo útil de ver el ataque como una cadena es que cada eslabón es un lugar para romperla. Ninguna parte puede detener los intercambios de SIM sola, pero cada una puede hacer que un paso sea mucho más difícil.
Como usuario:
- Nunca compartas tu PIN de dinero móvil o cualquier código que te envíen, con nadie, por ninguna razón. Ningún operador, banco o agente genuino te pedirá que lo compartas.
- Trata los mensajes de “No service” repentinos como una alarma, especialmente si tu teléfono funcionaba hace un momento y otros a tu alrededor tienen señal. Comunícate con tu operador de red de inmediato desde otro teléfono.
- Comparte menos información personal públicamente. Tu fecha de nacimiento, detalles de identificación y número de teléfono juntos son el material raw para el paso 1.
- Donde una aplicación ofrece un mejor factor de autenticación (una aplicación autenticadora, una passkey o una clave de seguridad), úsala en lugar de SMS para las cuentas que más importan, especialmente el correo electrónico, porque el correo electrónico es a menudo la ruta de recuperación para todo lo demás.
Como operador de red:
- Aplica controles estrictos de identidad para cada reemplazo de SIM, y registra quién lo aprobó.
- Notifica al SIM antiguo (y cualquier correo electrónico vinculado) cuando se solicite un intercambio, para que el propietario real tenga la oportunidad de objetar.
- Ofrece una “¿cuándo se intercambió esta SIM por última vez?” para que los bancos y las fintechs puedan verificar. Ya existen esfuerzos de la industria, como la API de intercambio de SIM en la iniciativa GSMA Open Gateway.
Como desarrollador que construye servicios financieros o de identidad:
- No permitas que un número de teléfono solo restablezca un PIN o contraseña. Combínalo con algo que el atacante es poco probable que tenga.
- Verifica la recencia del intercambio de SIM donde el operador lo soporta, y agrega un período de enfriamiento (o controles adicionales) para transferencias grandes o cambios de credenciales justo después de un intercambio.
- Observa el patrón: un restablecimiento de PIN, un nuevo dispositivo y una gran extracción cerca es una señal mucho más fuerte que cualquiera de ellos solo.
- Ofrece opciones más fuertes como códigos basados en aplicaciones o passkeys, y haz que sean lo suficientemente fáciles de que los usuarios ordinarios las activen.
Por qué esto me importa
El dinero móvil ha llevado a millones de personas al sistema financiero, incluyendo a muchos que nunca tuvieron una cuenta bancaria. Eso es exactamente por qué su seguridad es tan importante: las personas que más dependen de él son a menudo las que tienen menos espacio para absorber una pérdida. Diseñar autenticación que sea simple y fuerte para estos usuarios, en los dispositivos y redes que realmente usan, es uno de los problemas que más quiero trabajar.
Si has sido afectado por un intercambio de SIM, repórtalo a tu operador de red, tu proveedor de dinero móvil y la policía de inmediato. En Ghana, también puedes reportar incidentes cibernéticos a la Autoridad de Ciberseguridad.
