Cybersécurité · Argent mobile · Authentification · Ghana
Votre numéro de téléphone n'est pas votre identité : les échanges de SIM et l'argent mobile
Au Ghana, un numéro de téléphone débloque souvent un portefeuille d'argent mobile, un compte bancaire, WhatsApp et la récupération de l'email et des comptes de médias sociaux en une seule fois. La fraude d'échange de SIM exploite cela. Voici comment fonctionne l'attaque, pourquoi les codes SMS sont plus faibles qu'ils ne le semblent, et ce que les utilisateurs, les opérateurs et les concepteurs peuvent faire.
Pour de nombreuses personnes au Ghana, un numéro de téléphone est bien plus qu'un moyen de recevoir des appels. C'est la clé d'un portefeuille d'argent mobile, l'endroit où une banque envoie des codes à usage unique, l'identité derrière WhatsApp, et la voie de récupération pour les comptes d'email et de médias sociaux.
C'est pratique. Cela signifie également que qui contrôle votre numéro peut souvent devenir vous. La fraude d'échange de SIM est l'attaque qui exploite cela.
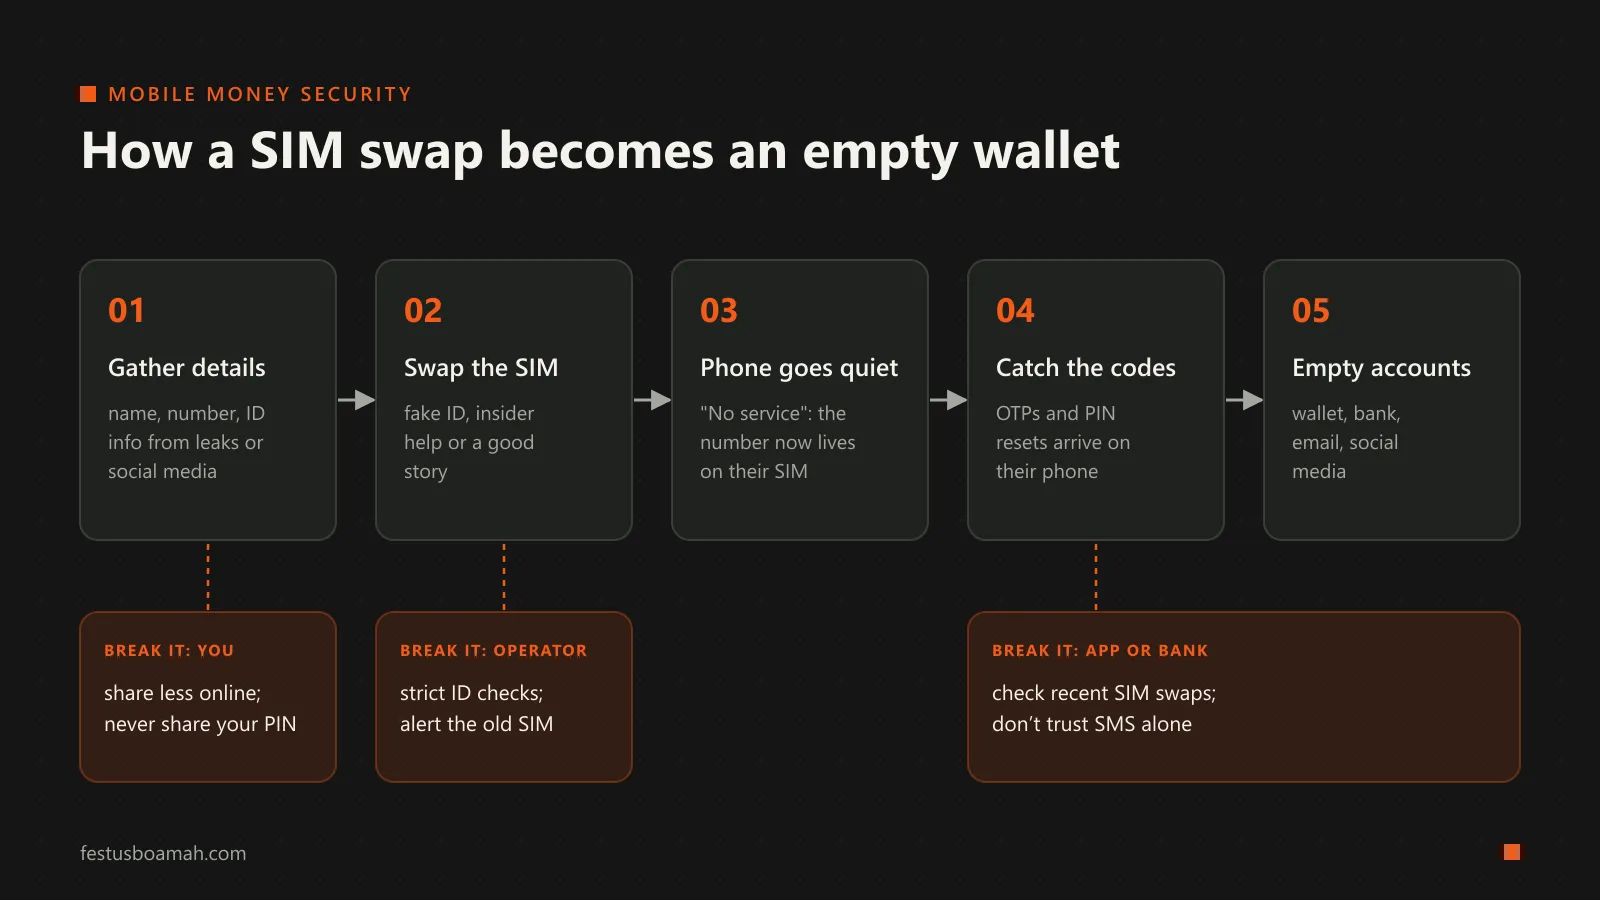
Comment fonctionne l'attaque
Un échange de SIM est un service légitime : si vous perdez votre téléphone, votre opérateur de réseau peut déplacer votre numéro vers une nouvelle carte SIM. L'attaque abuse de ce service.
- Rassembler des détails. L'attaquant collecte le nom, le numéro et les détails personnels de la victime, à partir de fuites de données, de médias sociaux, ou simplement en demandant sous un prétexte.
- Échanger la SIM. En utilisant une fausse identité, une histoire convaincante, ou de l'aide de quelqu'un à l'intérieur du processus, ils font déplacer le numéro de la victime vers une carte SIM qu'ils détiennent.
- Le téléphone de la victime se met à l'arrêt. La SIM réelle cesse de fonctionner. De nombreuses victimes supposent qu'il s'agit d'un problème de réseau et attendent.
- Attraper les codes. Les mots de passe à usage unique (OTPs), les messages de réinitialisation de PIN et les codes de vérification arrivent maintenant sur le téléphone de l'attaquant.
- Vider les comptes. Avec les codes, ils réinitialisent les PIN et les mots de passe, et déplacent de l'argent avant que la victime ne réalise ce qui s'est passé.
L'attaque ne touche jamais le téléphone de la victime. Elle contourne le téléphone, via le réseau.
Pourquoi les codes SMS sont plus faibles qu'ils ne le semblent
Nous appelons les codes SMS « authentification à deux facteurs », mais il est utile d'être précis sur ce qu'ils prouvent. Un code SMS ne prouve pas que vous êtes présent. Il prouve que qui que ce soit que le réseau croit actuellement être le propriétaire de votre numéro est présent. Habituellement, c'est vous. Après un échange de SIM, ce n'est pas.
C'est pourquoi l'Institut national américain des normes et de la technologie (NIST), dans ses directives d'identité numérique (SP 800-63B), traite les codes à usage unique envoyés sur le réseau téléphonique comme un authentificateur restreint : autorisé, mais avec des risques connus que les services doivent prendre en compte. Un numéro de téléphone est un bon identifiant. Il est un authentificateur faible.
L'exercice d'enregistrement des SIM au Ghana, qui a lié les cartes SIM à la Ghana Card, rend plus difficile la possession d'une SIM anonyme. Cela aide. Mais un échange effectué avec des documents falsifiés ou avec l'aide de l'intérieur peut toujours déplacer un numéro réel et enregistré vers la mauvaise personne. L'enregistrement répond à « à qui appartient ce numéro ? » ; il ne protège pas, en soi, le moment où ce numéro est déplacé.
Casser la chaîne
L'aspect utile de considérer l'attaque comme une chaîne est que chaque maillon est un endroit où la casser. Aucune partie ne peut arrêter les échanges de SIM seule, mais chaque partie peut rendre une étape beaucoup plus difficile.
En tant qu'utilisateur :
- Ne partagez jamais votre code PIN de mobile money ou tout code envoyé à vous, avec qui que ce soit, pour quelque raison que ce soit. Aucun opérateur, banque ou agent légitime ne vous demandera cela.
- Traitez un « No service » soudain comme une alarme, surtout si votre téléphone fonctionnait il y a un moment et que les autres autour de vous ont du signal. Contactez votre opérateur de réseau immédiatement à partir d'un autre téléphone.
- Partagez moins d'informations personnelles publiquement. Votre date de naissance, vos détails d'identité et votre numéro de téléphone ensemble sont la matière première pour l'étape 1.
- Lorsqu'une application offre un meilleur facteur de sécurité secondaire (une application d'authentification, une clé de passe ou une clé de sécurité), utilisez-la à la place du SMS pour les comptes qui comptent le plus, surtout l'e-mail, car l'e-mail est souvent la voie de récupération pour tout le reste.
En tant qu'opérateur de réseau :
- Appliquez des contrôles d'identité stricts pour chaque remplacement de SIM, et enregistrez qui l'a approuvé.
- Notify the old SIM (et tout e-mail lié) lorsque un échange est demandé, afin que le propriétaire réel ait une chance de s'opposer.
- Offrez une « quand cette SIM a-t-elle été échangée pour la dernière fois ? » vérification aux banques et aux fintechs. Des efforts de l'industrie existent déjà, tels que l'API d'échange de SIM dans l'initiative GSMA Open Gateway.
En tant que développeur de services financiers ou d'identité :
- N'autorisez pas un numéro de téléphone seul à réinitialiser un PIN ou un mot de passe. Combinez-le avec quelque chose que l'attaquant est peu susceptible d'avoir.
- Vérifiez la récence de l'échange de SIM lorsque l'opérateur le prend en charge, et ajoutez une période de refroidissement (ou des vérifications supplémentaires) pour les gros virements ou les modifications de références juste après un échange.
- Surveillez le modèle : une réinitialisation de PIN, un nouveau dispositif et un retrait important rapprochés sont un signal beaucoup plus fort que l'un d'entre eux seul.
- Offrez des options plus solides comme des codes basés sur des applications ou des clés de passe, et rendez-les suffisamment faciles pour que les utilisateurs ordinaires les activent réellement.
Pourquoi cela m'importe
L'argent mobile a fait entrer des millions de personnes dans le système financier, y compris beaucoup qui n'avaient jamais de compte bancaire. C'est exactement pourquoi sa sécurité est si importante : les personnes les plus dépendantes de celui-ci sont souvent celles qui ont le moins de marge pour absorber une perte. Concevoir une authentification à la fois simple et solide pour ces utilisateurs, sur les appareils et les réseaux qu'ils utilisent réellement, est l'un des problèmes sur lesquels je veux le plus travailler.
Si vous avez été victime d'un échange de SIM, signalez-le à votre opérateur de réseau, à votre fournisseur de services de mobile money et à la police immédiatement. Au Ghana, vous pouvez également signaler les incidents de cybersécurité à l'Autorité de cybersécurité.
