Ciberseguridad · IA · Sociedad civil · Gobernanza
Pequeñas organizaciones, datos reales: inteligencia artificial y seguridad cibernética para la sociedad civil
El uso responsable de la inteligencia artificial y la seguridad cibernética fue uno de los temas del Foro de la Sociedad Civil de Ghana 2026. Como ingeniero de software que también voluntario en la sociedad civil, aquí está la línea base práctica que creo que toda pequeña organización debería comenzar.
En junio representé a COMoG en el Foro de la Sociedad Civil de Ghana 2026. Uno de los temas fue la integración responsable de la inteligencia artificial y la seguridad cibernética en el trabajo de la sociedad civil. Como alguien que construye software, ese tema me quedó más, y he seguido pensando en lo que significa en la práctica para las organizaciones que conozco.
Esta publicación es mi propia opinión, como ingeniero que también trabaja junto con grupos de la sociedad civil. No es un resumen de las sesiones del foro.
Por qué la sociedad civil es un objetivo
Las organizaciones de la sociedad civil (OSC) a menudo tienen algunas de las informaciones más sensibles de un país: informes de observadores electorales, historias de sobrevivientes, detalles de denunciantes, los nombres y números de teléfono de voluntarios de la comunidad. También tienen algo que los atacantes valoran tanto como: confianza pública. Una página de Facebook o una cuenta de correo electrónico de una OSC, una vez tomada, puede difundir información falsa con la credibilidad de la organización.
Sin embargo, la mayoría de las OSC son pequeñas. Rara vez tienen un equipo de TI, y mucho menos un equipo de seguridad. Las laptops se comparten, las contraseñas se comparten, y la cuenta de redes sociales principal de la organización a menudo está conectada en varios teléfonos personales.
Esa combinación de datos valiosos, confianza pública y defensas delgadas es exactamente lo que los atacantes buscan.
Una línea base que se adapta a un presupuesto pequeño
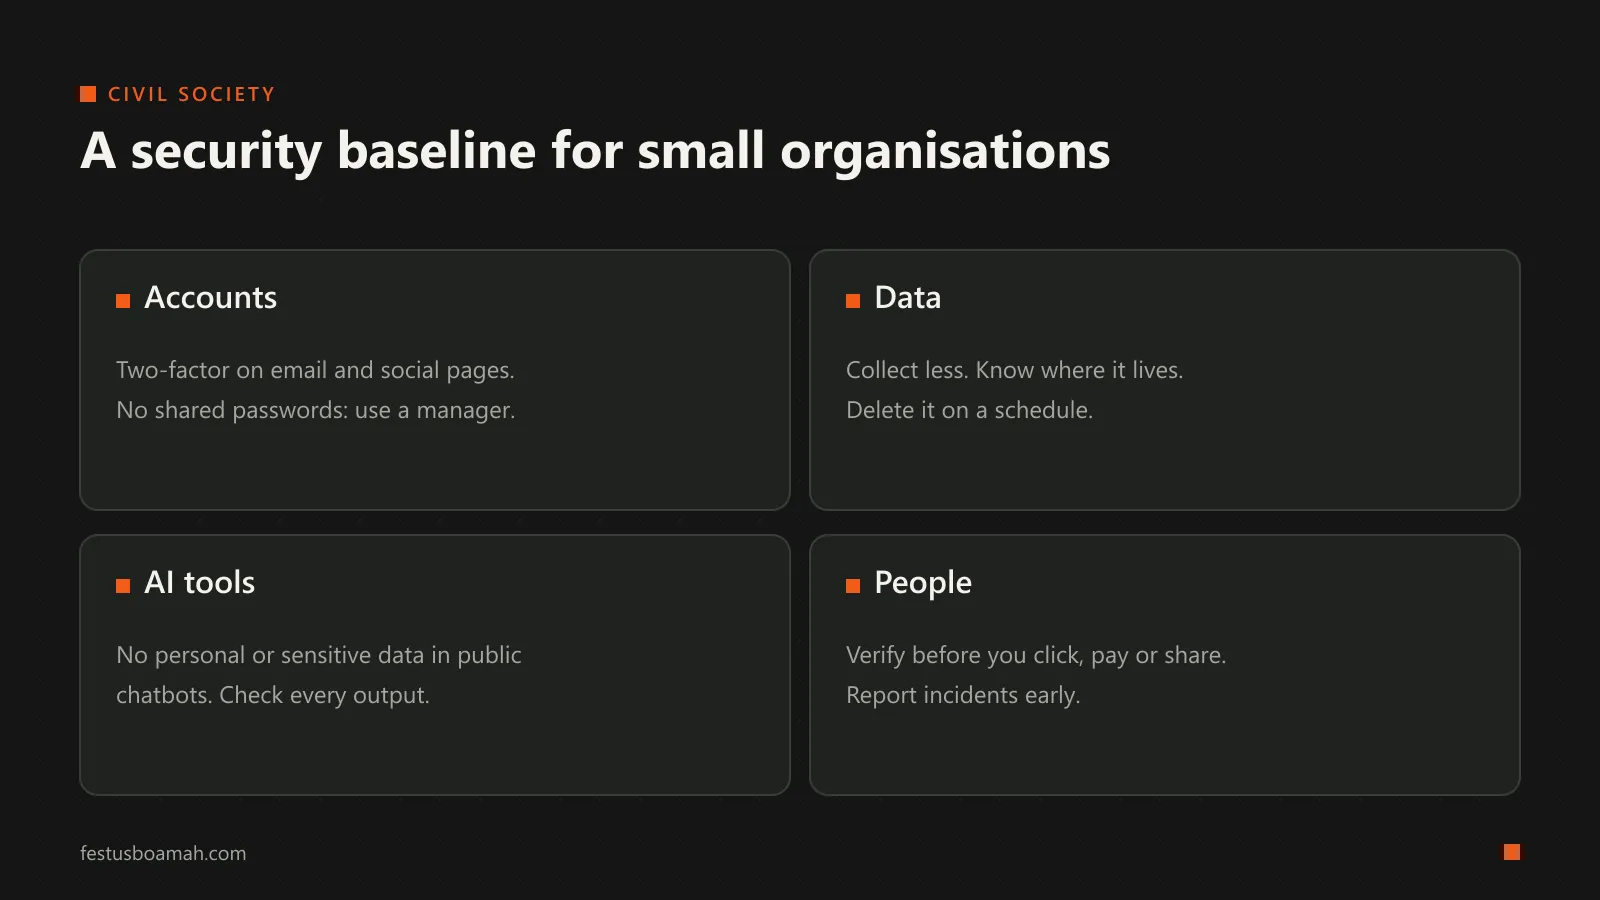
No necesitas una herramienta costosa para hacer una gran diferencia. Estas cuatro áreas cubren la mayoría de los riesgos que veo.
1. Cuentas
- Activa la autenticación de dos factores para el correo electrónico de la organización y cada cuenta de redes sociales. Prefiere una aplicación autenticadora sobre SMS cuando sea posible (aquí está por qué).
- Deja de compartir contraseñas por WhatsApp o en papel. Un administrador de contraseñas permite a un equipo compartir acceso sin que todos sepan la contraseña, y facilita eliminar a alguien que se va.
- Mantén una lista de quién tiene acceso a qué, y revisa cuando alguien se une o se va.
2. Datos
- Recopila menos. Cada campo en un formulario es datos que ahora debes proteger. Si no necesitas la fecha de nacimiento o la dirección de alguien, no la pidas.
- Sabes dónde viven tus datos: qué hoja de cálculo, qué teléfono, qué unidad compartida, qué grupo de WhatsApp.
- Elimínalos según un calendario. La Ley de Protección de Datos de Ghana, 2012 (Ley 843) espera que las organizaciones no mantengan datos personales más tiempo del necesario. Los datos antiguos que ya no usas son puro riesgo.
3. Herramientas de inteligencia artificial
Las herramientas de inteligencia artificial pueden ayudar genuinamente a los equipos pequeños: redactar informes, traducir materiales a idiomas locales, resumir documentos largos. Pero necesitan reglas.
- No pegue información personal o sensible en chatbots de IA públicos: nombres de beneficiarios, testimonios de sobrevivientes, hallazgos no publicados. Dependiendo del servicio y su configuración, lo que escribe puede ser almacenado o utilizado para mejorar el producto. Lea los términos de datos, o asuma que no es privado.
- Verifique cada salida. La IA puede producir texto confiado y bien escrito que es simplemente incorrecto, incluyendo hechos y fuentes inventados. Para una organización cuyo valor es la credibilidad, publicar un error de IA puede causar daños reales.
- Sea honesto sobre el uso de la IA en sus publicaciones donde dio forma al contenido.
- Espere que la IA se utilice en su contra también: correos electrónicos de phishing más convincentes en inglés perfecto, y audio o video falsos de figuras públicas, especialmente en torno a las elecciones. Verifique antes de compartir.
4. Personas
La mayoría de los ataques exitosos aún comienzan con una persona que es engañada.
- Verifique antes de hacer clic, pagar o compartir. Las solicitudes urgentes de dinero, contraseñas o documentos, incluso las que parecen provenir de un director o un socio, deben ser confirmadas a través de un segundo canal, como una llamada telefónica a un número que ya tiene.
- Haga que informar sea fácil y sin culpa. Un voluntario que hizo clic en un enlace malo debe sentirse seguro al decirlo dentro de minutos, no esconderlo durante semanas.
- Informe incidentes. En Ghana, la Ley de Ciberseguridad, 2020 (Ley 1038) estableció la Autoridad de Ciberseguridad, que recibe informes de incidentes cibernéticos.
Donde los constructores como yo entran
La mayoría de las orientaciones de seguridad están escritas para empresas con presupuestos de seguridad. La sociedad civil necesita algo diferente: herramientas y valores predeterminados que sean seguros sin necesidad de un experto para configurarlos, y capacitación en lenguaje plano, en lenguas locales, construidas alrededor de los teléfonos y las laptops compartidas que la gente realmente usa.
Esa brecha, entre cómo se diseña la seguridad y cómo trabajan las pequeñas organizaciones, es algo que me importa cerrar. Es parte de por qué quiero seguir estudiando la ciberseguridad, no solo como un campo técnico, sino como algo que protege el trabajo democrático y comunitario.
Si su organización desea hablar sobre esto, póngase en contacto.
