Cybersécurité · IA · Société civile · Gouvernance
Petites organisations, données réelles : IA et sécurité informatique pour la société civile
L'utilisation responsable de l'IA et de la sécurité informatique était l'un des thèmes du Forum de la société civile du Ghana 2026. En tant qu'ingénieur logiciel qui fait également du bénévolat dans la société civile, voici la base pratique que je pense que chaque petite organisation devrait commencer avec.
En juin, j'ai représenté COMoG au Forum de la société civile du Ghana 2026. L'un des thèmes était l'intégration responsable de l'intelligence artificielle et de la sécurité informatique dans le travail de la société civile. En tant que personne qui construit des logiciels, ce thème m'a le plus marqué et je continue de réfléchir à ce que cela signifie dans la pratique pour les organisations que je connais.
Cet article est mon propre point de vue, en tant qu'ingénieur qui travaille également aux côtés de groupes de la société civile. Il ne s'agit pas d'un résumé des sessions du forum.
Pourquoi la société civile est une cible
Les organisations de la société civile (OSC) détiennent souvent certaines des informations les plus sensibles d'un pays : des rapports d'observateurs électoraux, des histoires de survivants, des détails de lanceurs d'alerte, les noms et les numéros de téléphone de bénévoles communautaires. Elles détiennent également quelque chose que les attaquants valorisent tout autant : la confiance du public. Une page Facebook ou un compte e-mail d'une OSC, une fois pris en main, peut diffuser des informations fausses avec la crédibilité de l'organisation attachée.
Pourtant, la plupart des OSC sont petites. Elles ont rarement une équipe IT, encore moins une équipe de sécurité. Les ordinateurs portables sont partagés, les mots de passe sont partagés et le compte de médias sociaux principal de l'organisation est souvent connecté sur plusieurs téléphones personnels.
Cette combinaison de données précieuses, de confiance du public et de défenses minces est exactement ce que les attaquants recherchent.
Une base qui convient à un petit budget
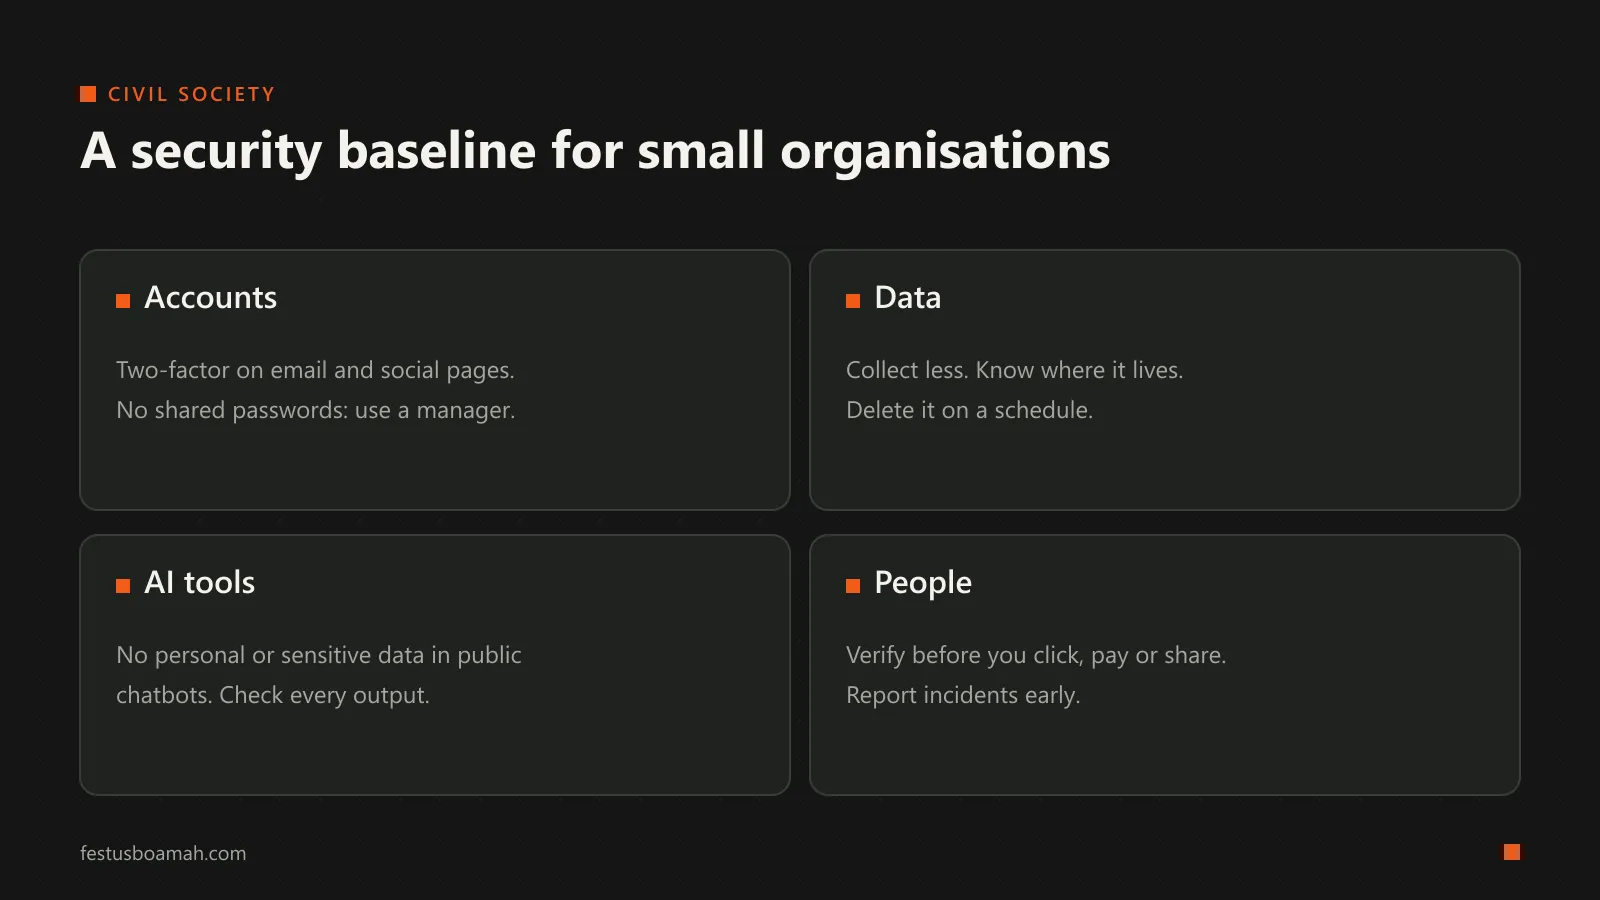
Vous n'avez pas besoin d'un outil coûteux pour faire une grande différence. Ces quatre domaines couvrent la plupart des risques que je vois.
1. Comptes
- Activez l'authentification à deux facteurs pour le compte e-mail de l'organisation et chaque compte de médias sociaux. Préférez une application d'authentification à la place du SMS lorsque cela est possible (voici pourquoi).
- Arrêtez de partager les mots de passe par WhatsApp ou sur papier. Un gestionnaire de mots de passe permet à une équipe de partager l'accès sans que tout le monde connaisse le mot de passe, et facilite la suppression de quelqu'un qui part.
- Gardez une liste de qui a accès à quoi, et examinez-la chaque fois que quelqu'un rejoint ou quitte l'organisation.
2. Données
- Collectez moins. Chaque champ sur un formulaire est des données que vous devez maintenant protéger. Si vous n'avez pas besoin de la date de naissance ou de l'adresse d'une personne, ne la demandez pas.
- Sachez où vos données vivent : quel tableur, quel téléphone, quel lecteur partagé, quel groupe WhatsApp.
- Supprimez-les sur un calendrier. La Loi sur la protection des données du Ghana, 2012 (Loi 843) attend des organisations qu'elles ne conservent pas les données personnelles plus longtemps qu'elles ne le nécessitent. Les anciennes données que vous n'utilisez plus sont un pur risque.
3. Outils d'IA
Les outils d'IA peuvent vraiment aider les petites équipes : rédaction de rapports, traduction de documents dans des langues locales, résumé de longs documents. Mais ils ont besoin de règles.
- N' collez pas d'informations personnelles ou sensibles dans les chatbots publics AI : noms de bénéficiaires, témoignages de survivants, résultats non publiés. Selon le service et ses paramètres, ce que vous tapez peut être stocké ou utilisé pour améliorer le produit. Lisez les conditions de données, ou supposez qu'il ne s'agit pas d'informations privées.
- Vérifiez chaque sortie. L'IA peut produire du texte confiant et bien rédigé qui est simplement faux, y compris des faits et des sources inventés. Pour une organisation dont la valeur est la crédibilité, publier une erreur d'IA peut causer des dommages réels.
- Soyez honnête sur l'utilisation de l'IA dans vos publications où elle a façonné le contenu.
- Attendez-vous à ce que l'IA soit utilisée contre vous aussi : des e-mails de phishing plus convaincants en anglais parfait, et de fausses audio ou vidéo de personnalités publiques, en particulier lors des élections. Vérifiez avant de partager.
4. Les personnes
La plupart des attaques réussies commencent encore par une personne qui est trompée.
- Vérifiez avant de cliquer, de payer ou de partager. Les demandes urgentes d'argent, de mots de passe ou de documents, même celles qui semblent provenir d'un directeur ou d'un partenaire, doivent être confirmées par un second canal, tel qu'un appel téléphonique à un numéro que vous avez déjà.
- Rendez les rapports faciles et sans blâme. Un volontaire qui a cliqué sur un mauvais lien devrait se sentir en sécurité pour le dire dans les minutes qui suivent, et non le cacher pendant des semaines.
- Signalez les incidents. Au Ghana, la Loi sur la cybersécurité, 2020 (Loi 1038) a établi l'Autorité de cybersécurité, qui reçoit les rapports d'incidents de cybersécurité.
Où les constructeurs comme moi entrent en jeu
La plupart des conseils de sécurité sont écrits pour les entreprises ayant des budgets de sécurité. La société civile a besoin de quelque chose de différent : des outils et des paramètres par défaut qui sont sécurisés sans nécessiter un expert pour les configurer, et une formation en langage clair, dans les langues locales, construite autour des téléphones et des ordinateurs portables partagés que les gens utilisent réellement.
Ce fossé, entre la façon dont la sécurité est conçue et la façon dont les petites organisations fonctionnent réellement, est quelque chose que je me soucie de combler. C'est partie de la raison pour laquelle je veux continuer à étudier la cybersécurité, non seulement comme un domaine technique, mais comme quelque chose qui protège le travail démocratique et communautaire.
Si votre organisation souhaite discuter de tout cela, contactez-nous.
